無防備の状態でインターネットにPCを晒してみるとどうなるか
先日、FWやウィルス対策ソフトを無効化して、インターネットに晒してみた。
ちなみにPCは初期化して、パケットキャプチャーできるようにWireShark※をインストール済である。
※ Wireshark:ネットワーク上を行き交うデータの内容を確認できる解析ツール(パケットキャプチャーツール)
結果は、以下の通り。
1.晒して数秒で、海外のIPアドレスから、PCの存在を確認するような通信を確認。
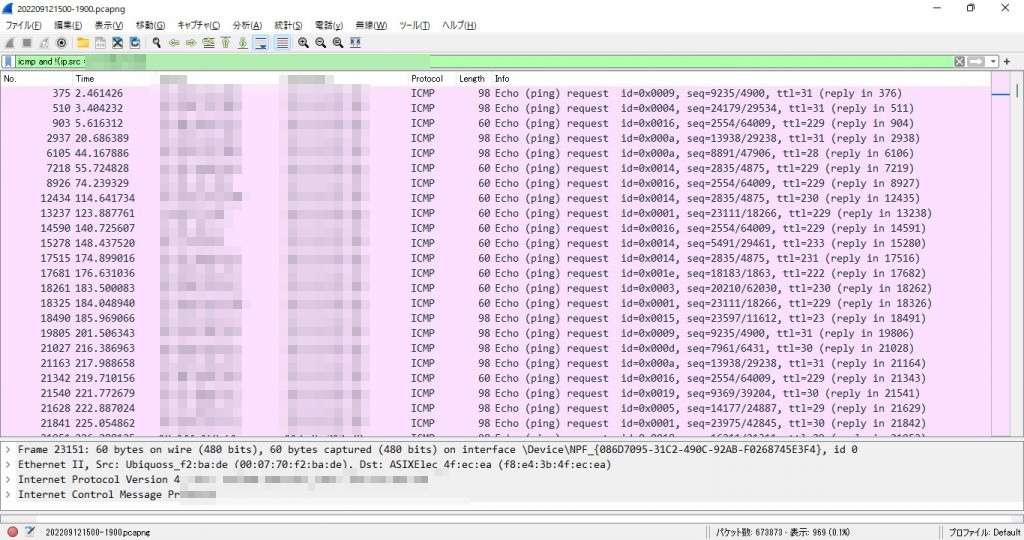
2.晒して数秒で、海外のIPアドレスから、特定のサービスを狙った接続の試行を確認。
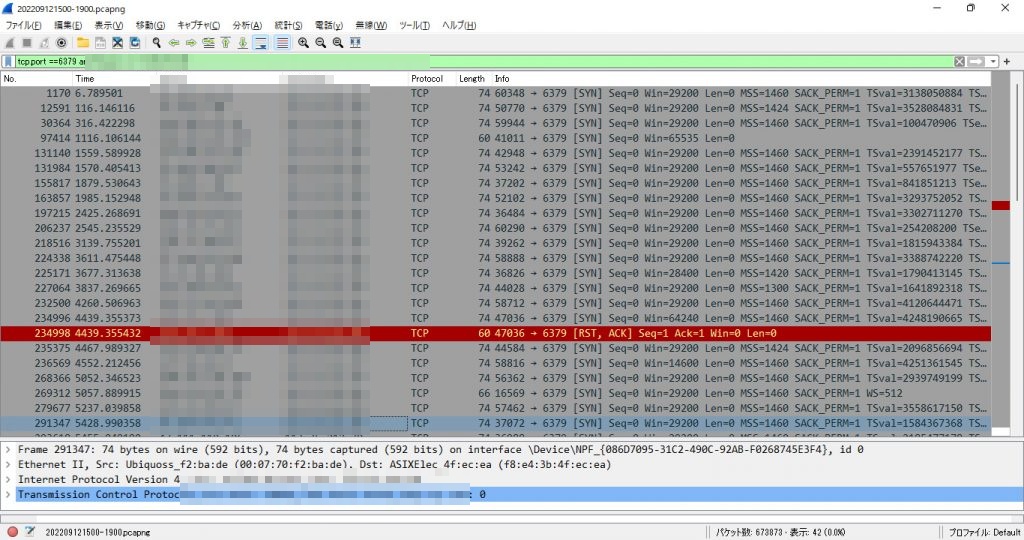
3.晒して数十秒で、海外のIPアドレスから、PCへの接続を試みる通信を確認。
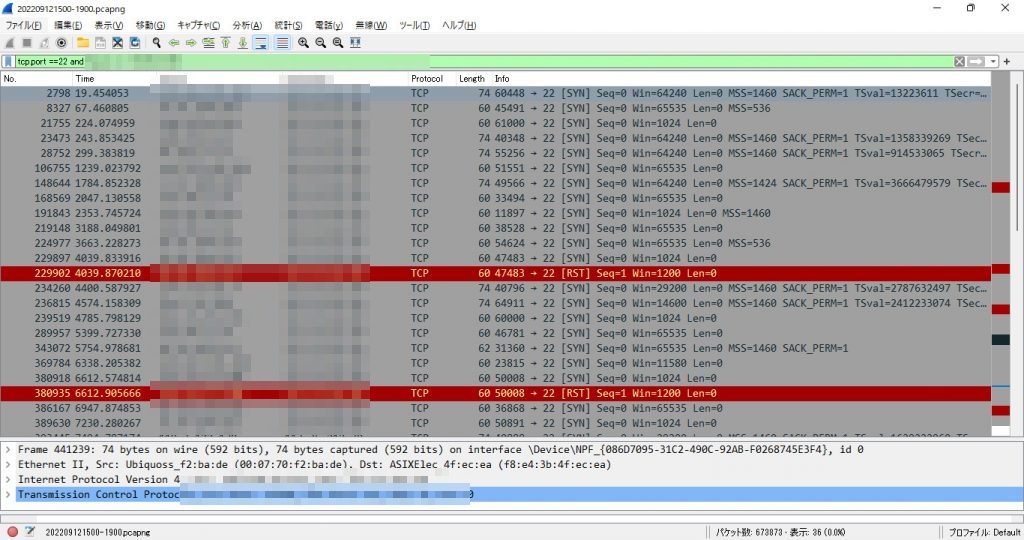
4.晒して1分程度で、海外のIPアドレスから、Windowsで利用される通信サービスを
狙った接続の試行を確認。
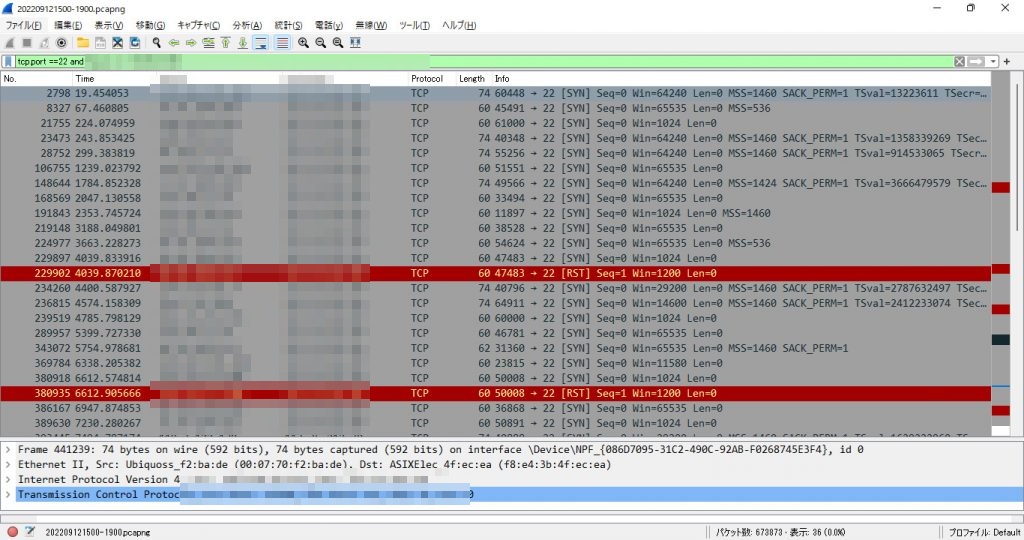
5.晒して10分程度で、海外のIPアドレスから、古くから使われている通信サービスを
狙った接続の試行を確認。
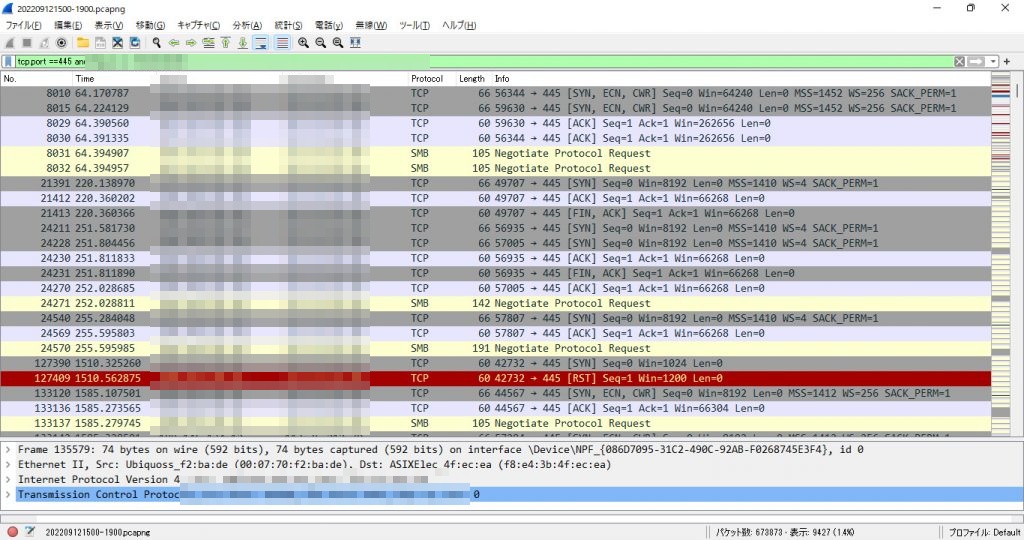
6.25分ぐらい後に、パスワードを繰り返し試していると考えられる通信を確認。
(ブルートフォースアタック)
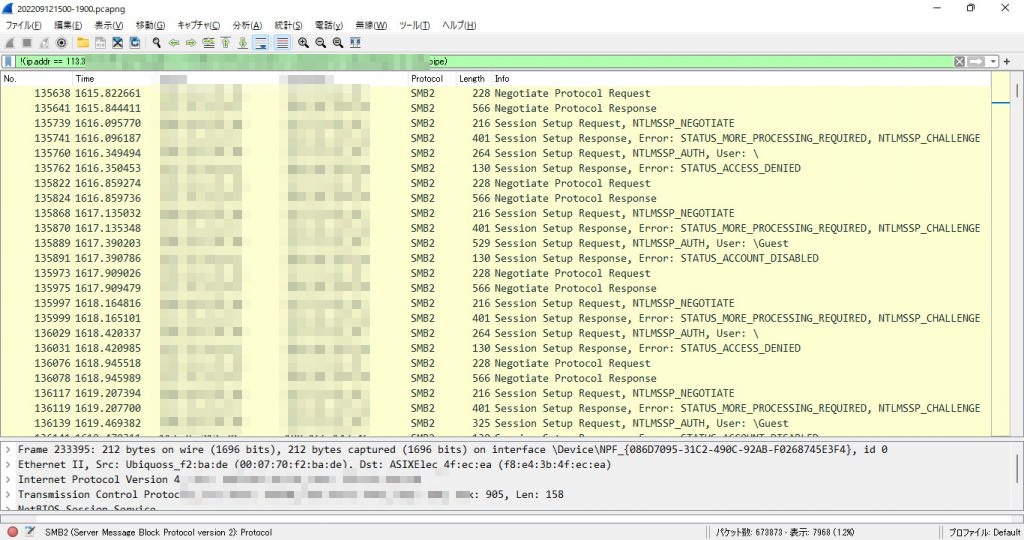
※今回確認した通信には、ICMP、SSH、SMB、Telnetなど、さまざまな通信方式・サービスに関係するものが含まれていました。
今回の実験をまとめると、全体ではこのようなことが起きていました。
| 経過時間 | 発生した現象 | 危険度のイメージ |
| 数秒〜数分 | 海外からの不審なアクセス | 鍵がかかっていないドアがないか外から確認されている |
| 10分前後 | 内部接続口への集中アクセス | ドアのノブをガチャガチャと回されている |
| 25分後 | パスワードの連続入力攻撃 | 鍵穴に万能鍵を突っ込まれて解読され始めている |
ハッキングは派手には行われない。
今回の実験では、検証用のパスワードが突破される前に4時間で終了しましたが、この状態を放置すれば侵入されるのは時間の問題です。最近の攻撃者は、PCに負荷をかけずに「静かに潜伏する」のが特徴です。
因みに、最近の攻撃対象のトレンドは、以下の通り。この結果は、JPCERT/CCの「インターネット定点観測レポート」でも示されているように、インターネット上では日常的に多数のスキャンが行われている状況とも一致しています。
インターネット定点観測レポート(2026年 1~3月)
https://www.jpcert.or.jp/tsubame/report/report202601-03.html
やはり、インターネットでは常に不正アクセスが行われており、既にハッキングされていないかを確認するには、ウィルスなどに感染していないことはもとより、WireSharkを用いて、外部との不審な通信やポートスキャンなどの異常な通信がないか確認することは有効な方法の一つです。
対策の第一歩は「現状の弱点(脆弱性)」を知ること
ただし、セキュリティ対策には際限がありません。「万全な体制をつくりたいけれど、どこまで費用をかければいいかわからない」とお悩みの方も多いのではないでしょうか。
費用と対策のレベルは比例しますが、無理に高額な設備を導入する前に、まずは自社のシステムやWebサイトに「どのような危険な隙間(脆弱性)があるのか」を正しく把握することが、費用対効果の高いセキュリティ対策の正解と言えます。
スピーディ&低コストな脆弱性診断サービス「Site-Audit」
「自社のWebサイトやサーバーにセキュリティ上の弱点がないか心配」「でも最初から大きなコストはかけられない」という企業様におすすめなのが、脆弱性診断サービス「Site-Audit(サイトオーディット)」です。
Site-Auditは「スピーディ」かつ「低コスト」で、サーバーやWebアプリケーションの脆弱性を洗い出すサービスです。
OSやミドルウェアの古いバージョン、設定の不備、推測されやすいパスワードなど、サーバー周辺の弱点を幅広く診断(CVSS/CVE準拠)。
アプリケーション診断
Webサイト内のページに対して疑似攻撃を行い、SQLインジェクションやクロスサイトスクリプティングなど、データ漏洩や改ざんにつながるリスクをチェック。
わかりやすいレポート提出
診断結果や問題点をまとめたレポートを作成してお知らせします(必要に応じてオプションで報告会や対応サポートも可能)。
今回ご紹介したような不正アクセスやスキャンは、自社のWebサイトやサーバーにも日常的に及んでいます。 まずは「Site-Audit」で現状の定期的な健康診断を行い、自社に必要な対策を見極めてみてはいかがでしょうか。
Site-Audit(サイトオーディット)について、お気軽にお問い合わせください。